კიბერუსაფრთხოება საქართველოში და მთელ მსოფლიოში
თქვენი ბიზნესი.
საიმედო
დაცვის ქვეშ.
მოწყვლადობები ჩვენ აღმოვაჩინოთ,
სანამ მათ თავდამსხმელები იპოვიან.დღეს შემოწმება უფრო იაფია, ვიდრე ხვალ შედეგების გამოსწორება.
თბილისი · ვმუშაობთ მთელ მსოფლიოში
THREAT SIMULATION / DEMO
DDoS →
SQLi →
BOT →
DEFENCE SIMULATION
01 — DEFENCE IN DEPTHსაქართველოდან — საზღვრებს გარეშე. რეპუტაცია და ხარისხი ჩვენი პრიორიტეტია.საქართველო / GEORGIA ↗
KAVKAZ CYBER / SHORT STORY
როგორ გამოიყურება კიბერშეტევა — 32 წამში
მოკლე ანიმაციური ისტორია რუსულ და ინგლისურ ენებზე.
01 / PHISHING
One click. Unexpected consequences.
The email looks familiar. But its link may lead to a fake sign-in page.
00:00 / 00:32
An illustrative scenario, not a recording of a real attack. Silent animation with explanatory captions.
Discuss your security ↗Video transcript
One click. Unexpected consequences. The email looks familiar. But its link may lead to a fake sign-in page.
A password in the wrong hands. An attacker tries to enter the account. Multi-factor authentication helps stop access.
Your website under pressure. Automated requests can disrupt access for customers. Filtering and rate limits help reduce the risk.
Find weak points before attackers do. Kavkaz Cyber: website assessments, risk reviews and a protection plan. Start with a short consultation.
THREAT LANDSCAPE / SOURCES
კიბერსაფრთხეები: რეალური მონაცემები
სტატისტიკა აღებულია Cloudflare-ის გამოქვეყნებული ანგარიშიდან. ეს არის Cloudflare-ის ქსელის რეალური მონაცემები 2025 წლისთვის და არა სადემონსტრაციო რიცხვები ან Kavkaz Cyber-ის შედეგები.
Cloudflare · იანვარი–დეკემბერი 2025
დღიური საშუალო: 47 100 000 ÷ 365, დამრგვალებული. ეს 2025 წლის საშუალოა და არა დღევანდელი შეტევების რაოდენობა.
წყარო: Cloudflare DDoS Threat Report, Q4 2025 ↗გამოქვეყნდა: 05.02.2026 · შემოწმდა: 08.11.2026 · ანგარიშის მონაცემები ავტომატურად არ ახლდება.
KAVKAZ CYBER / THREAT SIMULATION
კიბერსაფრთხეების გლობუსი
მბრუნავი გლობუსი სიმულირებული კიბერშეტევების მარშრუტებით — პირდაპირ ამ გვერდზე.
GLOBAL THREAT SIMULATIONKAVKAZ CYBER / DIGITAL DEFENCE
დემო · შეტევების სიმულაციასაილუსტრაციო ანიმაცია: მარშრუტები და მოვლენები სიმულირებულია. ეს არ არის რეალური შეტევების პირდაპირი ტრანსლაცია ან Kaspersky-ის მონაცემები. Cloudflare-ის ანგარიშის რეალური სტატისტიკა ცალკე, ზემოთ არის მოცემული.
უსაფრთხოება ბიზნესის სხვადასხვა სფეროსთვის▥ ფინანსები და ფინტექი⌘ IT და ტექნოლოგიები◇ E-commerce⊞ მცირე და საშუალო ბიზნესი
01 / ჩვენი ექსპერტიზა
უსაფრთხოება თქვენი ბიზნესის
ყველა დონეზე.
პირველი შემოწმებიდან ინციდენტებზე რეაგირების გეგმამდე. სამუშაოს მოცულობას ვარგებთ თქვენს ინფრასტრუქტურას, რისკებსა და მიზნებს.
⌕01 / ASSESS
უსაფრთხოების აუდიტი
ინფრასტრუქტურის, კონფიგურაციებისა და პროცესების შემოწმება. რისკების შეფასება და სუსტი წერტილების აღმოფხვრის კონკრეტული გეგმა.
განვიხილოთ აუდიტი ↗⌖02 / TEST
შეღწევადობის ტესტირება
ვებაპლიკაციების, ქსელებისა და API-ების ტესტირება შეთანხმებულ ფარგლებში. ვაჩვენებთ, რომელი მოწყვლადობების გამოყენებაა შესაძლებელი.
განვიხილოთ პენტესტი ↗⬡03 / PROTECT
ინფრასტრუქტურის დაცვა
ქსელის, სერვერებისა და ღრუბლოვანი გარემოს დაცვის გაძლიერება. წვდომის კონტროლი და უსაფრთხო კონფიგურაციები.
განვიხილოთ დაცვა ↗↯04 / RESPOND
ინციდენტებზე რეაგირება
დახმარება საფრთხის ლოკალიზაციაში, მიზეზების ანალიზსა და აღდგენაში. რეკომენდაციები განმეორებითი თავდასხმის თავიდან ასაცილებლად.
განვიხილოთ ინციდენტი ↗◎05 / EDUCATE
თანამშრომლების ტრენინგი
პრაქტიკული სწავლება ფიშინგის ამოცნობაში, მონაცემებთან უსაფრთხო მუშაობასა და ანგარიშების დაცვაში.
განვიხილოთ ტრენინგი ↗≡06 / PLAN
კონსულტაცია და სტრატეგია
უსაფრთხოების პოლიტიკები, დაცვის პრიორიტეტები და სამოქმედო გეგმა. ცალკეულ ზომებს ერთიან სისტემად ვაქცევთ.
განვიხილოთ სტრატეგია ↗03 / OSINT
ღია წყაროები.
დასაბუთებული დასკვნები.
როდესაც ინფორმაცია ბევრია, სიცხადე კი ნაკლები, გადამოწმებადი ფაქტები მნიშვნელოვანია. Kavkaz Cyber კანონიერად ხელმისაწვდომ წყაროებს აანალიზებს, ინფორმაციას ადარებს და მნიშვნელოვანი გადაწყვეტილების წინ რისკების შეფასებაში გეხმარებათ.
რა არის OSINT — მარტივი სიტყვებით
OSINT ნიშნავს უკვე საჯაროდ ხელმისაწვდომი ინფორმაციის მოძიებასა და გადამოწმებას: საიტებზე, ახალ ამბებში, განცხადებებში, შეფასებებსა და სოციალური ქსელების ღია გვერდებზე.
ეს პაზლის აწყობას ჰგავს. ერთი წყარო პატარა ნაწილს გვაძლევს, მეორე — კიდევ ერთს. ამ ნაწილებს ვაერთიანებთ, ვადარებთ და გასაგებად ვხსნით, რისი დადასტურება შევძელით და რა რჩება უცნობი.
მარტივი მაგალითი
ვიღაც მომსახურებას გთავაზობთ და წინასწარ გადახდას გთხოვთ. ფულის გადარიცხვამდე შეიძლება შემოწმდეს, არსებობს თუ არა კომპანია, რას წერენ მასზე ღია წყაროებში და ემთხვევა თუ არა ინფორმაცია მის დაპირებებს. ასეთი შემოწმება შეუსაბამობების შემჩნევასა და უფრო გააზრებული გადაწყვეტილების მიღებაში გეხმარებათ.
ვმუშაობთ კანონიერად ხელმისაწვდომ ინფორმაციასთან. სხვის ანგარიშებსა და მიმოწერაში არ ვიჭრებით. თუ ინფორმაცია საჯაროდ არ არის ხელმისაწვდომი ან სანდოდ ვერ მოწმდება, ამის შესახებ პირდაპირ გეტყვით.
თქვენი ციფრული კვალი
რა ჩანს თქვენ შესახებ ინტერნეტში? თქვენი მოთხოვნით ვაფასებთ თქვენს საჯარო ინფორმაციას, მისი გამოყენების რისკებს და დაცვის ზომებს.
კომპანიები და ბიზნესპარტნიორები
ვამოწმებთ საჯარო რეესტრებს, ბიზნესპუბლიკაციებსა და კომპანიის ხელმისაწვდომ ინფორმაციას თანამშრომლობის სანდოობის შესაფასებლად.
საჯარო ინფორმაციის გადამოწმება
თუ საჯარო განცხადებები ეჭვს იწვევს, ვადარებთ წყაროებს, ვამოწმებთ შეუსაბამობებსა და თაღლითობის ნიშნებს. დადასტურებულ ფაქტებს ვარაუდებისგან ვმიჯნავთ.
შედეგია სტრუქტურირებული ანგარიში წყაროებით, შემოწმების თარიღებით, შეზღუდვებითა და რეკომენდაციებით. კვლევის მოცულობა და სამართლებრივი საფუძველი სამუშაოს დაწყებამდე თანხმდება.
მხოლოდ კანონიერად ხელმისაწვდომი ინფორმაცია. გატეხვის, პირად მიმოწერაზე წვდომისა და ფარული თვალთვალის გარეშე. ინფორმაციის სისრულე ან პირადი საიდუმლოებების გამოვლენა გარანტირებული არ არის.
04 / როგორ ვმუშაობთ
რთული საფრთხეები.
გასაგები გადაწყვეტილებები.
უსაფრთხოება თქვენი ბიზნესის გაგებით იწყება. ვათანხმებთ შემოწმების ფარგლებს და განვმარტავთ, რა აღმოვაჩინეთ, რა რისკს ქმნის ეს და რა უნდა გაკეთდეს შემდეგ.
კონფიდენციალურობა ყველა ეტაპზე01
ვეცნობით თქვენს საჭიროებებს
განვიხილავთ თქვენს სისტემებს, ბიზნესპროცესებს და იმას, რაც პირველ რიგში საჭიროებს დაცვას.
02
ვათანხმებთ გეგმასა და სამუშაოს მოცულობას
განვსაზღვრავთ მიზნებს, ტესტირების ფარგლებს, ვადებსა და თანამშრომლობის ფორმატს.
03
ვამოწმებთ და გთავაზობთ გადაწყვეტილებებს
გაწვდით შედეგებს პრიორიტეტებით, მტკიცებულებებითა და რეკომენდაციებით.
04
გეხმარებით შედეგის შენარჩუნებაში
განვიხილავთ გამოსწორების ზომებს და საჭიროების შემთხვევაში ვათანხმებთ განმეორებით შემოწმებას.
05 / ჩვენ შესახებ
ვიწყებთ საქართველოში.
ვუყურებთ მთელ მსოფლიოს.
Kavkaz Cyber ახალგაზრდა კიბერუსაფრთხოების კომპანიაა. ვმუშაობთ კლიენტებთან საქართველოში და მთელ მსოფლიოში. ჩვენი მიზანია საერთაშორისო ბაზარზე დამკვიდრება და სხვადასხვა ქვეყანაში ბიზნესისთვის სანდო პარტნიორად ქცევა.
ჩვენი მთავარი პრიორიტეტია —
რეპუტაცია და მუშაობის ხარისხი.
ნდობის მოპოვება საქმით გვინდა: თითოეულ ამოცანას ყურადღებით ვეკიდებით, გადაწყვეტილებებს ღიად განვიხილავთ და ჩვენი სამუშაოს ხარისხზე პასუხისმგებლობას ვიღებთ. ჩვენთვის კომპანიის რეპუტაცია კლიენტისადმი დამოკიდებულებით იწყება.
განვიხილოთ თქვენი პროექტი ↗06 / ხშირად დასმული კითხვები
დავიწყოთ მთავარით.
საიდან დავიწყოთ, თუ აუდიტი არასდროს ჩაგვიტარებია?
დაიწყეთ თქვენი ინფრასტრუქტურისა და ძირითადი რისკების განხილვით. ამის საფუძველზე განვსაზღვრავთ პრიორიტეტულ სისტემებს და შევარჩევთ შემოწმების შესაბამის ფორმატს.
რა ღირს უსაფრთხოების შემოწმება?
ღირებულება დამოკიდებულია სისტემების რაოდენობაზე, შემოწმების სიღრმესა და შეთანხმებულ სამუშაოს მოცულობაზე. შეფასებისთვის აღწერეთ თქვენი საჭიროება ქვემოთ მოცემულ ფორმაში.
შეუშლის თუ არა ტესტირება ბიზნესის მუშაობას ხელს?
დაწყებამდე ვათანხმებთ ფარგლებს, დასაშვებ მეთოდებსა და დროს. კრიტიკული სისტემებისთვის ცალკე განვიხილავთ შეზღუდვებსა და შემოწმების შეჩერების წესს.
შესაძლებელია დისტანციური მუშაობა?
დიახ, ვმუშაობთ კომპანიებთან საქართველოში და მთელ მსოფლიოში. ბევრი ამოცანა — კონფიგურაციების ანალიზი, ვებაპლიკაციების შემოწმება და კონსულტაცია — დისტანციურად სრულდება. ადგილზე წვდომის საჭიროებას ინფრასტრუქტურის განხილვის შემდეგ განვსაზღვრავთ.
რას მივიღებთ სამუშაოს დასრულებისას?
შედეგი სერვისზეა დამოკიდებული. აუდიტისა და პენტესტის შემთხვევაში მიიღებთ ანგარიშს აღმოჩენილი პრობლემებით, რისკების შეფასებითა და გამოსწორების რეკომენდაციებით.
07 / ჩვენი გუნდი
დამფუძნებელი
Kavkaz Cyber.
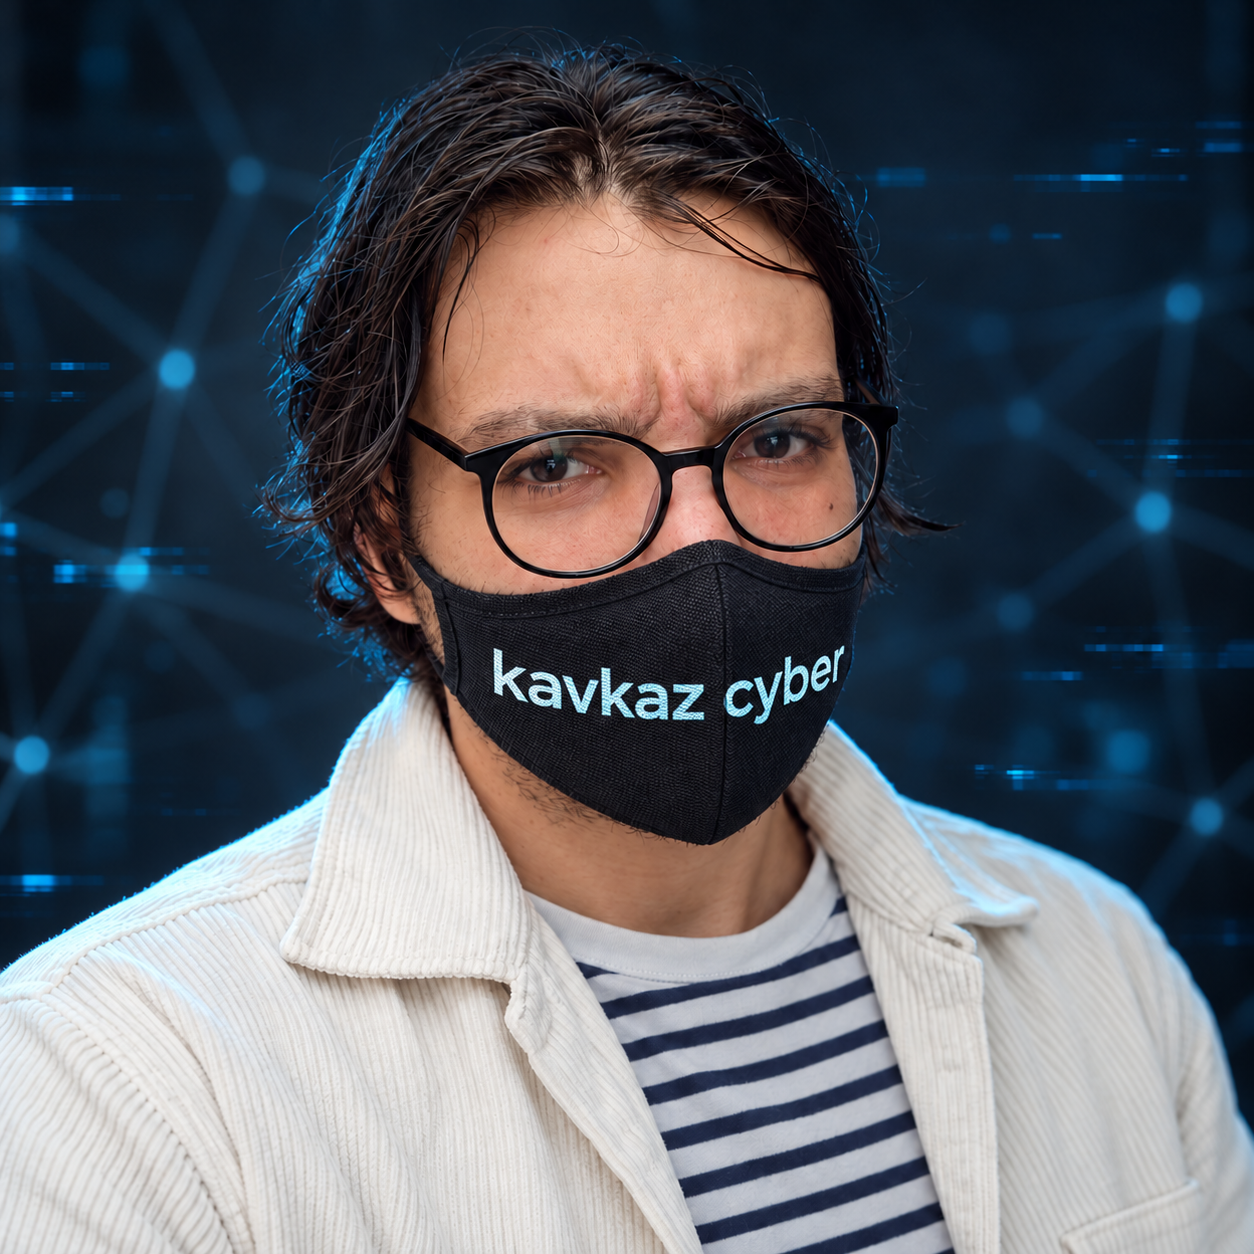
ედუარდ . პ
დირექტორი და დამფუძნებელი
08 / მოკლე კონსულტაცია
დავიწყოთ 15 წუთით.
მოგვიყევით, რისი შექმნა, შემოწმება ან გაუმჯობესება გსურთ. მოკლე შეხვედრაზე დავაზუსტებთ საჭიროებას, განვიხილავთ მიდგომას და განვსაზღვრავთ შემდეგ ნაბიჯს.
- აირჩიეთ თემა და სასურველი დრო
- შეხვედრას ელფოსტით დაგიდასტურებთ
- განვიხილავთ ამოცანასა და შემდეგ ნაბიჯებს
მითითებული დრო სურვილია და არა დადასტურებული ჯავშანი. შეხვედრა შეთანხმების შემდეგ გაიმართება. ბმულს ან დაკავშირების გზას პირადად გაცნობებთ.
09 / თანხმობა და შემოწმების პირობები
გამჭვირვალე პირობები.
ინფორმირებული თანხმობა.
თქვენ მართავთ თქვენს მონაცემებს. მოთხოვნა საშუალებას გვაძლევს დაგიკავშირდეთ; კვლევის დაწყება და ფარგლები ცალკე თანხმდება.
სამართლებრივი წყარო: საქართველოს კანონი „პერსონალურ მონაცემთა დაცვის შესახებ“ ↗რა მონაცემები მუშავდება და რატომ?
Kavkaz Cyber-ის გუნდი იღებს თქვენ მიერ მითითებულ სახელს, ელფოსტას, კომპანიას, არჩეულ სერვისს, მიმართვის ტექსტსა და თანხმობის მონიშვნებს მოთხოვნის განხილვის, პასუხისა და სერვისის შეთანხმებისთვის. მონაცემებზე კითხვებისთვის: dd.etenish@gmail.com. ინფორმაციის მიწოდება ნებაყოფლობითია; საკონტაქტო მონაცემების გარეშე ფორმით ვერ გიპასუხებთ.
კონსულტაციის მოთხოვნისას ასევე მუშავდება თქვენ მიერ მითითებული თარიღი, დრო და დროის სარტყელი — მხოლოდ შეხვედრის შესათანხმებლად.
რას ნიშნავს OSINT-ზე თანხმობა?
ცალკე, არასავალდებულო მონიშვნა ეხება მხოლოდ თქვენს საკუთარ საჯარო მონაცემებს თქვენ მიერ მოთხოვნილი შემოწმებისთვის. დაწყებამდე თანხმდება მიზანი, წყაროები და მოცულობა. მოთხოვნა ან კლიენტის თანხმობა არ იძლევა გატეხვის, დახურულ მონაცემებზე წვდომის ან სხვა პირთა შეუზღუდავი შემოწმების უფლებას. სხვა პირთა მონაცემებისთვის შესაბამისი სამართლებრივი საფუძველი ცალკე უნდა განისაზღვროს.
შენახვა, თანხმობის გამოხმობა და თქვენი უფლებები
მოთხოვნის მონაცემები გამოიყენება მის განხილვასა და სერვისის შეთანხმებამდე. ხელშეკრულების გაფორმებისას შენახვის ვადა მასში ზუსტდება; უფრო ხანგრძლივ შენახვას სხვა კანონიერი საფუძველი სჭირდება. ინფორმაციის, ასლის, შესწორების, წაშლის ან თანხმობის გამოხმობისთვის მოგვწერეთ dd.etenish@gmail.com-ზე. გამოხმობა არ ცვლის მანამდე დამუშავების კანონიერებას; შემდგომ დამუშავებას სხვა სამართლებრივი საფუძველი სჭირდება.
როგორ იგზავნება მოთხოვნა?
ფორმა მონაცემებს FormSubmit-ის მეშვეობით Gmail-ზე აგზავნის; ამ მომწოდებლებმა შეიძლება ინფორმაცია საქართველოს ფარგლებს გარეთ, საკუთარი პირობებით დაამუშაონ. ფორმით ნუ გაგზავნით პაროლებს, დოკუმენტებს, მგრძნობიარე ინფორმაციას ან სხვა პირთა პერსონალურ მონაცემებს. კვლევის დეტალები და მასალების გადაცემის გზა ცალკე შეათანხმეთ. ზოგადი მოთხოვნა არ ცვლის ხელშეკრულებას ან ტექნიკური ტესტირების ცალკე ნებართვას.
10 / შემდეგი ნაბიჯი
ერთად დავიცვათ
ის, რასაც ქმნით.
მოგვიყევით თქვენი ბიზნესისა და საჭიროების შესახებ. დაიწყეთ მოკლე აღწერით — ტექნიკური დეტალებისა და კონფიდენციალური მონაცემების გარეშე.
საქართველო · თბილისი · ვმუშაობთ მთელ მსოფლიოში
აუდიტი / დაცვა / რეაგირება
აუდიტი / დაცვა / რეაგირება